Kritikus PHP biztonsági sérülékenység
Friss bejegyzések
Tartalomjegyzék
2026. október 22-én egy rendkívül súlyos, a PHP programozási nyelvet érintő biztonsági problémával kellett szembenéznünk. A sérülékenység a világon működő weboldalak mintegy 70%-át potenciálisan érintette, ezért haladéktalanul megkezdtük a szükséges biztonsági intézkedések végrehajtását.
Az azonnali beavatkozásokkal átmenetileg csökkentettük a kockázatot, azonban az eset egy fontos, hosszabb távú változtatást is szükségessé tesz.
Mi történt pontosan?
2026. október 21-én a PHP fejlesztői két kritikus biztonsági sérülékenységről adtak ki hivatalos közleményt. A problémák súlyossága és gyakorlati következményei október 22-én váltak számunkra egyértelművé.
A PHP a világ egyik legelterjedtebb szerveroldali programozási nyelve, amelyet weboldalak, webáruházak és különféle internetes alkalmazások működtetésére használnak.
A most feltárt, PHP2Shell néven is ismert sérülékenységek különösen veszélyesek, mert bizonyos körülmények között lehetővé teszik, hogy illetéktelen személyek távolról, bejelentkezés nélkül programkódot futtassanak egy érintett szerveren.
A két azonosított sérülékenység:
- CVE-2026-109618: memóriakezelési hiba, amely bizonyos helyzetekben távoli kódfuttatáshoz vezethet.
- CVE-2026-109619: a PHP belső állapotkezelésének hibája, amely szintén lehetőséget teremthet jogosulatlan kódfuttatásra.
Mindkét sérülékenység 9,2-es értékelést kapott a 10 fokozatú CVSS 4.0 biztonsági skálán, ami kritikus besorolásnak számít.
A probléma különlegessége, hogy nem feltétlenül a weboldalak programozási hibájából ered. Maga a PHP futtatókörnyezet érintett, így akár megfelelően megírt, egyedi fejlesztésű weboldalak is veszélybe kerülhetnek.
Egy sikeres támadás következménye lehet például a weboldal tartalmának módosítása, bizalmas adatok megszerzése vagy rosszindulatú programok elhelyezése.
Hogyan reagáltunk a biztonsági problémára?
A sérülékenység súlyosságának felismerését követően azonnal megkezdtük szervereink biztonsági felülvizsgálatát.
Az általunk üzemeltetett régebbi weboldalak olyan PHP-környezetet használnak, amelyet a sérülékenység potenciálisan érintett.
A szükséges szerveroldali módosításokat elvégeztük, és további biztonsági korlátozásokat vezettünk be a támadási lehetőségek csökkentése érdekében.
Az átmeneti védelmi intézkedések megtörténtek, az érintett weboldalak működését sikerült fenntartanunk.
Fontos azonban hangsúlyozni, hogy az ilyen jellegű biztonsági intézkedések nem minden esetben jelentenek teljes körű védelmet. A végleges megoldást a támogatott, rendszeresen frissített PHP-verziók használata jelenti.
Miért jelent különösen nagy problémát a PHP 5.6?
Az általunk üzemeltetett weboldalak egy része jelenleg is PHP 5.6-os környezetben működik.
Ez a PHP-verzió hosszú éveken keresztül megbízható alapot biztosított számos weboldal és egyedi fejlesztésű rendszer számára. Ugyanakkor a PHP 5.6 hivatalos biztonsági támogatása mára megszűnt.
Ez azt jelenti, hogy a PHP fejlesztői már nem adnak ki hozzá rendszeres hibajavításokat és biztonsági frissítéseket.
Bár bizonyos külső szolgáltatók biztosíthatnak külön javításokat régebbi PHP-verziókhoz, ezek nem helyettesítik hosszú távon egy hivatalosan támogatott rendszer használatát.
A mostani sérülékenység jól mutatja a problémát: a PHP 5.6 olyan, korábban nem ismert biztonsági hibákat is tartalmazhat, amelyekre a jövőben újabb támadási módszerek épülhetnek.
A jelenlegi veszélyforrás kockázatát sikerült mérsékelnünk, de nem garantálható, hogy a jövőben nem derül fény hasonlóan súlyos hibákra.
A mesterséges intelligencia új korszakot nyit a biztonsági sérülékenységek felkutatásában
A mostani esetnek van egy különösen figyelemre méltó vonatkozása is.
A sérülékenységek feltárásában mesterséges intelligencián alapuló eszközöket is alkalmaztak. Az AI segítségével a biztonsági kutatók olyan összetett programhibákat is képesek gyorsabban azonosítani és elemezni, amelyek korábban rendkívül jelentős emberi munkát igényeltek.
Ez a fejlődés alapvetően pozitív, hiszen lehetővé teszi a biztonsági problémák korábbi felismerését és kijavítását.
Ugyanakkor komoly kockázatot is jelent.
A mesterséges intelligencia fejlődésével várhatóan a rosszindulatú szereplők számára is könnyebbé válhat a régi szoftverek sérülékenységeinek felkutatása és kihasználása.
Ez különösen a már nem támogatott rendszerek esetében veszélyes, hiszen ezekhez nem feltétlenül érkezik javítás az újonnan felfedezett hibákra.
A jövőben tehát már nem elegendő kizárólag a jelenleg ismert biztonsági problémák ellen védekezni. Olyan technológiai környezetet kell fenntartanunk, amelyhez folyamatosan rendelkezésre állnak a szükséges frissítések.
Terveink: a PHP 5.6 kivezetése
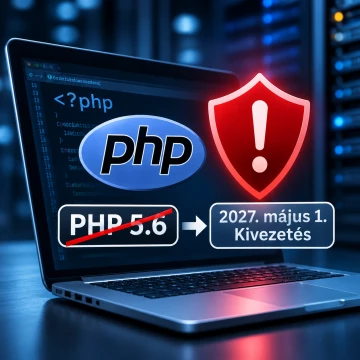
A fentiek miatt úgy döntöttünk, hogy megkezdjük a PHP 5.6-os környezet fokozatos kivezetésének előkészítését.
Tervezett kivezetési határidő: 2027. május 1.
Célunk, hogy az érintett weboldalak addigra korszerűbb, biztonsági támogatással rendelkező PHP-környezetben működjenek.
Ez egyes esetekben a weboldalak programkódjának módosítását is szükségessé teheti, mivel a régebbi PHP-verziókra készült alkalmazások nem feltétlenül kompatibilisek az újabb verziókkal.
A következő időszakban ezért fokozatosan felmérjük az érintett rendszerek átállításának technikai feltételeit, és szükség esetén egyeztetünk ügyfeleinkkel a szükséges módosításokról.
Fontos számunkra, hogy az átállás tervezetten, a weboldalak működésének lehető legkisebb zavarásával történjen meg.
Mit kell tenniük ügyfeleinknek?
A jelenlegi biztonsági intézkedések szerveroldalon történtek, ezért ezekkel kapcsolatban ügyfeleink részéről nincs szükség külön beavatkozásra.
Azoknál a weboldalaknál azonban, amelyek működéséhez programfrissítés vagy technológiai átállás szükséges, a későbbiekben külön tájékoztatást adunk.
A biztonság folyamatos feladat
Az internetes rendszerek biztonsága nem egyszeri beállítás, hanem folyamatos odafigyelést és fejlesztést igényel.
A mostani eset ismét rámutatott arra, hogy még a régóta stabilan működő rendszerekben is előfordulhatnak súlyos, korábban ismeretlen sérülékenységek.
Üzemeltetőként továbbra is kiemelt figyelmet fordítunk a biztonsági közlemények követésére, a szükséges védelmi intézkedések végrehajtására és a weboldalak hosszú távon biztonságos működtetésére.
Köszönjük ügyfeleink bizalmát és együttműködését!
Kapcsolódó hivatalos tájékoztatás: PHP Security Advisory – 2026. október 21. (https://www.php.net)
PHP sérülékenység PHP biztonsági hiba PHP 5.6 PHP2Shell PHP biztonsági frissítés PHP 5.6 kivezetése weboldal biztonság szerverbiztonság weboldal üzemeltetés mesterséges intelligencia AI biztonság
2026.11.03.← Vissza